
Cybersicherheit ist Chefsache – Berlin liefert den Praxistest
Berlin. Seit Dezember 2025 gilt das NIS-2-Umsetzungsgesetz (NIS2UmsuCG): Cybersicherheit ist Führungsaufgabe. Wer die Pflichten ignoriert, gefährdet mehr als nur den Betrieb. Beim Senat greift zwar nicht die GmbH-Geschäftsführerhaftung, doch – als wichtige Einrichtung der regionalen öffentlichen Verwaltung – dieselbe Logik. Der Berliner Fall zeigt die Bruchstellen: Zugangskontrolle, Detektion und Leitung. Fünf Monate nach unserem Artikel zur Datenverantwortung braucht es keinen Prüfbericht mehr. Der Nachweis liegt im Darknet: 5,8 Terabyte.
Rhysida im Landesnetz – 1,44 Millionen Dateien als Beute von Hackern
Mehrere Tage sollen die Angreifer im Berliner Landesnetz gewesen sein, ohne dass der Abfluss gestoppt wurde. Vom 7. bis 12. August 2026 verschaffte sich die Gruppe Rhysida ungehindert Zugang auf Systeme der Senatsverwaltungen für Stadtentwicklung, Bauen und Wohnen sowie für Mobilität, Verkehr, Klimaschutz und Umwelt. Bemerkenswert: Erst am 14. August wurde der Vorfall entdeckt und die betroffenen Bereiche isoliert. Drei Tage später hat die Senatskanzlei ihn öffentlich gemacht und die Einsetzung eines Krisenstabes sowie die Einbindung von LKA, Staatsanwaltschaft und BSI bestätigt. Die Hackergruppe forderte 30 Bitcoin Lösegeld – Berlin zahlte konsequent und richtigerweise nicht. Nach Ablauf eines Ultimatums veröffentlichte Rhysida am 5. September rund 1,44 Millionen Dateien mit insgesamt 5,8 Terabyte Datenvolumen im Darknet. Darunter liegen nach bisherigen Angaben hochsensible, personenbezogene und nicht öffentliche Informationen; eine vollständige Sichtung steht noch aus. Zwischen erstem Zugriff und öffentlicher Aufarbeitung liegt damit fast ein Monat.
Der Fall wirft die Frage auf, wie belastbar die Sicherheitsarchitektur ist, wenn ein Abfluss über Tage unentdeckt bleibt. Genau das trifft Detektion und Netzsegmentierung. NIS-2 verlangt Risikoanalyse, Mindeststandards und Schulung auch von Behörden. In Berlin ist Informationssicherheit formal Chefsache der jeweiligen Hausleitung. Der Unterschied zur Wirtschaft ist hart: Während Manager privat haften, schützt Spitzenbeamte das Amtshaftungsrecht. Anstelle einer zivilrechtlichen Durchgriffshaftung greift nur politischer und disziplinarischer Druck.
Strategie statt Gesetz – Klartext-Passwörter im Darknet
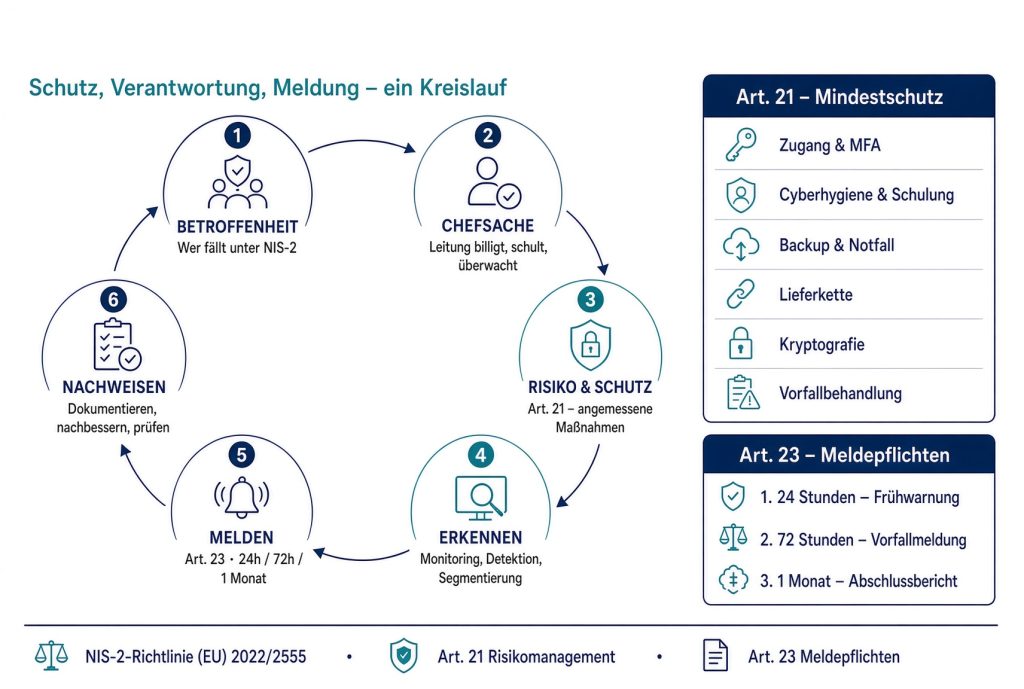
NIS-2 ist längst kein Thema mehr nur für Unternehmen. Die EU-Richtlinie NIS-2 verlangt strenges Risikomanagement (Artikel 21), klare Leitungsverantwortung und funktionierende Vorfallmeldungen (Artikel 23). Doch während Unternehmen strenge Vorgaben erfüllen müssen, offenbart sich auf Landesebene ein Regulierungsvakuum: Landesbehörden fallen nicht automatisch darunter. Das Bundesgesetz verpflichtet primär Bundesministerien; die Länder müssen eigene Gesetze erlassen. Berlin legte im August 2025 eine Cybersicherheitsstrategie für die öffentliche Verwaltung vor, ein verbindliches Landes-NIS-2-Gesetz fehlt. Politisch klingt das nach dem Satz, der in der Wirtschaft schon teuer geworden ist: Uns betrifft das nicht.
NIS-2 fragt:
Wie muss eine Organisation ihre IT gegen Cyberrisiken schützen und auf Sicherheitsvorfälle reagieren?
DSGVO/BlnDSG fragt:
Was passiert, wenn bei einem solchen Vorfall personenbezogene Daten kompromittiert werden?
Beim aktuellen Hack treffen nun IT-Sicherheitsrecht und Datenschutz hart aufeinander. Sobald personenbezogene Daten von Beschäftigten oder Bürgern betroffen sind, greift § 51 BlnDSG: Meldung an die Landesdatenschutzbeauftragten möglichst binnen 72 Stunden. Formal liegt die Verantwortung für Informationssicherheit auf Leitungsebene. Berichte über erbeutete Klartextpasswörter und die Anweisung, lediglich Kennwörter zu ändern, weisen auf gravierende Defizite im Identitätsmanagement. Unter den veröffentlichten 5,8 Terabyte sollen auch Schwachstellenanalysen zur Trinkwasserversorgung, Notstrompläne und Angaben zu Heizkraftwerken liegen. Aus einem Behördenvorfall wird der Leak zum echten Sicherheitsrisiko für die Allgemeinheit.
Wenn der Staat Daten verliert – Phishing, Leaks und Schadenersatz
Der Berliner Daten-GAU bleibt kein regionales Ärgernis. Berlins Landesnetz verbindet hunderte von Standorten und Schnittstellen zwischen Bund und Ländern. Der Senat hat eine zentrale Steuerung eingerichtet, die Forensik läuft. Während Unternehmen für solche Lücken seit NIS-2 streng haften, agiert der Senat in einer rechtlichen Grauzone – ohne vergleichbare persönliche Konsequenzen für die Führung. Vertrauen in die digitale Verwaltung entsteht daraus nicht von selbst.
Fest steht: Die Daten stammen aus zwei Senatsverwaltungen. Darunter können Namen, Anschriften, Kontaktdaten, Bankverbindungen oder eingereichte Dokumente sein. Das Land will identifizierte Betroffene risikobasiert informieren. Wer nicht warten will, kann schon jetzt den kostenlosen ›HPI Identity Leak Checker‹ nutzen. Ungewöhnliche Mails, SMS, Anrufe mit Datenabfrage, Passwortlinks und fremde Login-Hinweise sind die klassischen Folgeschäden; das BSI warnt vor Phishing. Konten und Kreditkarten sollten regelmäßig kontrolliert werden. Rechtlich steht Betroffenen außerdem Auskunft nach Art. 15 DSGVO über die Verarbeitung personenbezogener Daten zu. Bei nachweisbaren Schäden eröffnet Art. 82 DSGVO die juristische Option auf Schadenersatz gegen das Land Berlin. Über die Höhe entscheidet der Einzelfall – nicht die Terabyte-Zahl.
Haben Sie einen Hinweis oder Anregungen zu diesem Thema? Hier können Sie uns schreiben >>


